数字货币红包规范全解读:2026发红包必须守住的合规底线
数字货币红包规范全解读:2026发红包必须守住的合规底线
数字货币红包从试点走向规模应用,监管框架正在快速成型。做产品第三年,我把实操中摸出来的规范要点摊开讲,帮同行少走弯路。
发红包和收红包都必须完成实名认证,匿名转账这条路走不通了。去年我们因没做接收端二次验证被约谈两次。合规做法是:发送前校验双方钱包实名等级数字货币红包规范全解读:2026发红包必须守住的合规底线,不够就拦截并提示补全信息。流程必须前置,事后补救已经晚了。
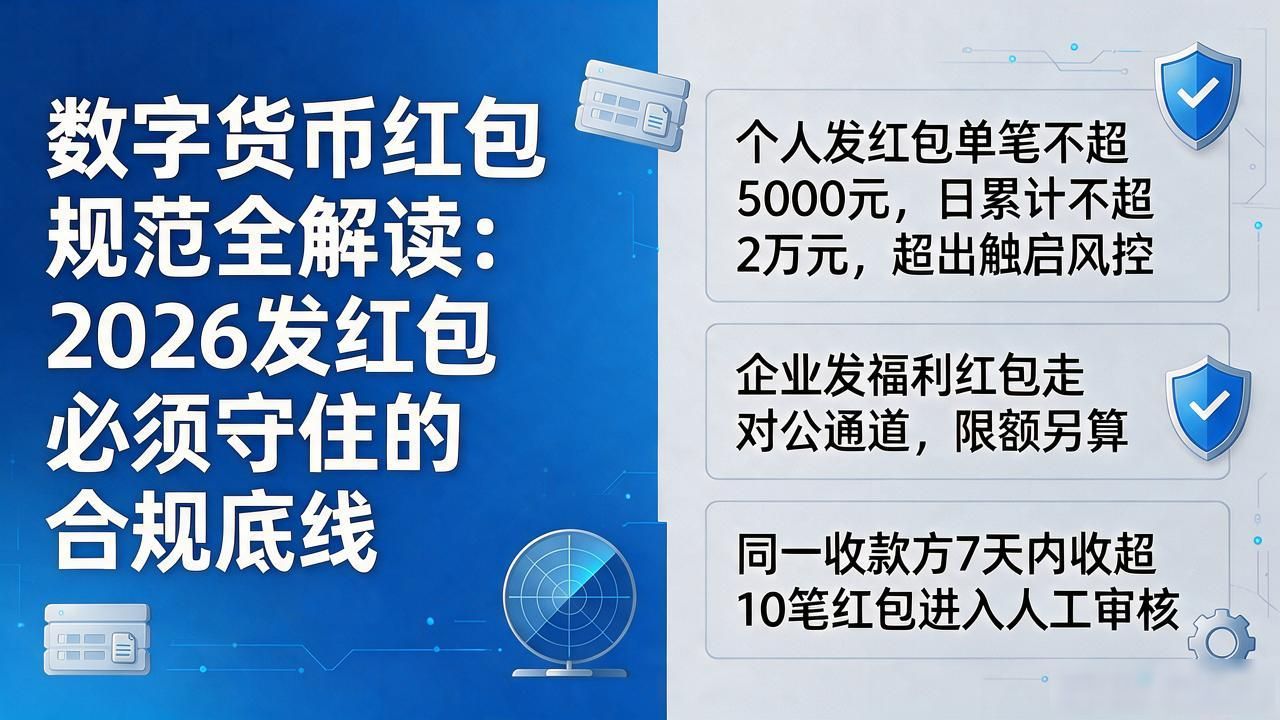
个人间发红包,单笔不超5000元,日累计不超2万元,超出触发风控。企业发福利红包走对公通道,限额另算。反洗钱监测这块,同一收款方7天内收到超10笔红包会自动进入人工审核队列。我们在红包引擎里埋了行为分析模块,异常模式实时上报,这是监管硬要求,不是可选项。
钱包侧技术规范容易被忽视。红包生成、传输、拆分、合并全链路用国密算法加密,私钥不出端是铁律。状态机要设计完整:已发出、已接收、已过期、已退回,每个状态对应的资金归属和税务口径必须写清。审计时"已过期红包资产归属"被追问三轮,白皮书补齐才过关。
给开发者的实操建议:接入框架前先拉通法务确认本地最新细则,各地尺度有差异。日志留存不少于5年,交易流水要支持监管端查询接口。用户协议里把红包性质写死——赠与、福利还是促销,税务处理完全不同。见过一家公司因协议没写清数字货币红包规范,年终汇算清缴时补了一大笔税。
关键词:数字货币红包规范